Monitoring & SOC

Wir überwachen Ihre Systeme, auch nachts und am Wochenende.

Die meisten Angriffe bleiben tage- oder wochenlang unbemerkt, weil niemand die Warnsignale sieht. Mit Monitoring und Security Operations Center (SOC) sammeln wir die Protokolle Ihrer Systeme an einer Stelle, erkennen Auffälligkeiten automatisch und reagieren, bevor aus einem Vorfall ein Ausfall wird.

Symptome

Kommt Ihnen das bekannt vor?

Das ist in vielen Betrieben so und lässt sich in den meisten Fällen mit überschaubarem Aufwand beheben.

  • Sie erfahren von Ausfällen, weil Mitarbeitende anrufen.
  • Protokolle werden gesammelt, aber nie angesehen.
  • Niemand würde merken, wenn sich nachts jemand am Server anmeldet.
  • Für NIS2, KRITIS oder Versicherung brauchen Sie Angriffserkennung.

Angebot

Was wir für Sie übernehmen

SIEM & Log-Management

Firewall, Server, Clients, Active Directory und Microsoft 365 liefern ihre Protokolle an eine zentrale Stelle. Regeln und Korrelation erkennen Muster, die in einzelnen Logs untergehen.

Firewall · AD · M365 · Endpoints → Korrelation → Alarm
24/7-Überwachung

Verfügbarkeit, Leistung und Sicherheitsereignisse rund um die Uhr, mit klarer Eskalationskette.

EDR / MDR

Endpoint Detection & Response auf Clients und Servern. Verdächtige Geräte werden automatisch isoliert.

Alarmierung & Triage

Kein Alarmrauschen: Jede Meldung wird bewertet, bevor Sie geweckt werden.

Incident Response

Eindämmen, analysieren, wiederherstellen. Mit festem Ablauf und Dokumentation.

Verfügbarkeits-Monitoring

Server, Dienste, Leitungen und Backups. Ausfälle sehen wir meist zuerst.

Monatsreport

Was ist passiert, was haben wir blockiert, wo besteht Handlungsbedarf? Verständlich aufbereitet für Geschäftsführung, Datenschutz und Audit.

Ereignisse · Vorfälle · Trends · Empfehlungen
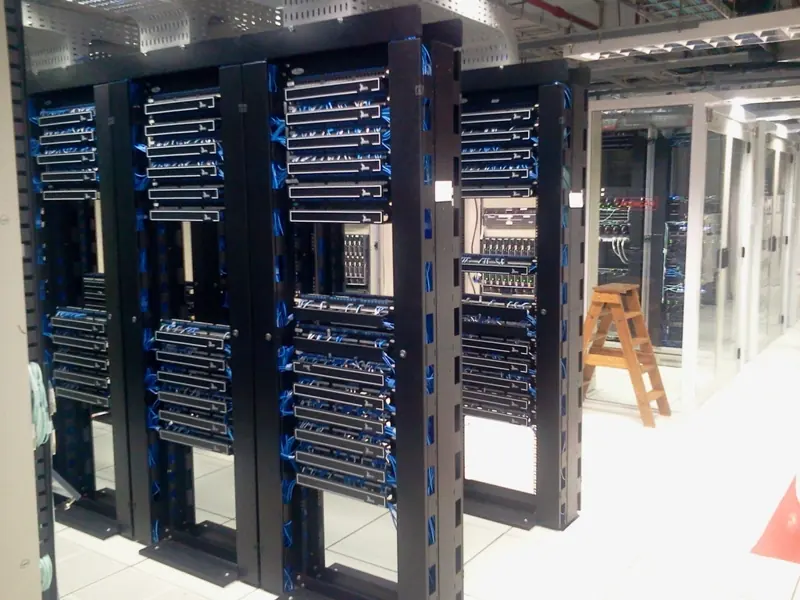
Serverschränke in einem Rechenzentrum

Ablauf bei einem Alarm

Was passiert, wenn nachts ein Alarm kommt?

Jede Meldung landet zuerst bei uns, nicht bei Ihnen. Wir prüfen, ob es sich um einen echten Vorfall handelt, und reagieren nach einem vorher abgestimmten Plan. Sie werden informiert, wenn eine Entscheidung nötig ist, und bekommen danach einen nachvollziehbaren Bericht.

  • Automatische Erkennung, Bewertung durch einen Analysten
  • Isolieren betroffener Geräte, wenn vereinbart
  • Information nach festgelegter Eskalationskette
  • Dokumentation für Versicherung und Audit

Ergebnis

Was Sie am Ende in der Hand haben

  • Zentrale Protokollierung mit definierter Aufbewahrung
  • Abgestimmte Erkennungsregeln und Eskalationsplan
  • Reaktion bei Vorfällen nach festgelegtem Ablauf
  • Monatlicher Bericht für Geschäftsführung und Audit

Werkzeuge

Womit wir arbeiten

WazuhMicrosoft DefenderZabbixGraylogCrowdSecSophos MDR

Wir sind herstellerneutral und empfehlen, was zu Ihrem Unternehmen passt.

Häufige Fragen

Was Kunden zu Monitoring & SOC oft fragen

Weitere Antworten finden Sie in den FAQ, oder Sie rufen einfach an.

Was ist ein SOC?

Ein Security Operations Center überwacht die Sicherheitsereignisse Ihrer IT, bewertet Alarme und reagiert auf Vorfälle. Sie bekommen damit die Angriffserkennung eines großen Unternehmens, ohne selbst ein Team rund um die Uhr zu beschäftigen.

Werden wir bei jedem Alarm angerufen?

Nein. Wir filtern und bewerten Meldungen vorab. Sie werden nur informiert, wenn eine Entscheidung oder Maßnahme bei Ihnen nötig ist, und geben eine klare Empfehlung.

Welche Daten werden überwacht?

Protokolle von Firewall, Servern, Clients, Active Directory und Cloud-Diensten, so viel wie nötig, so wenig wie möglich. Umfang und Aufbewahrung legen wir datenschutzkonform gemeinsam fest.

Kostenloses Erstgespräch, 45 Minuten

Sollen wir uns Ihre IT einmal ansehen?

Im kostenlosen Erstgespräch klären wir, wo Sie stehen und welche Schritte als Nächstes sinnvoll sind.